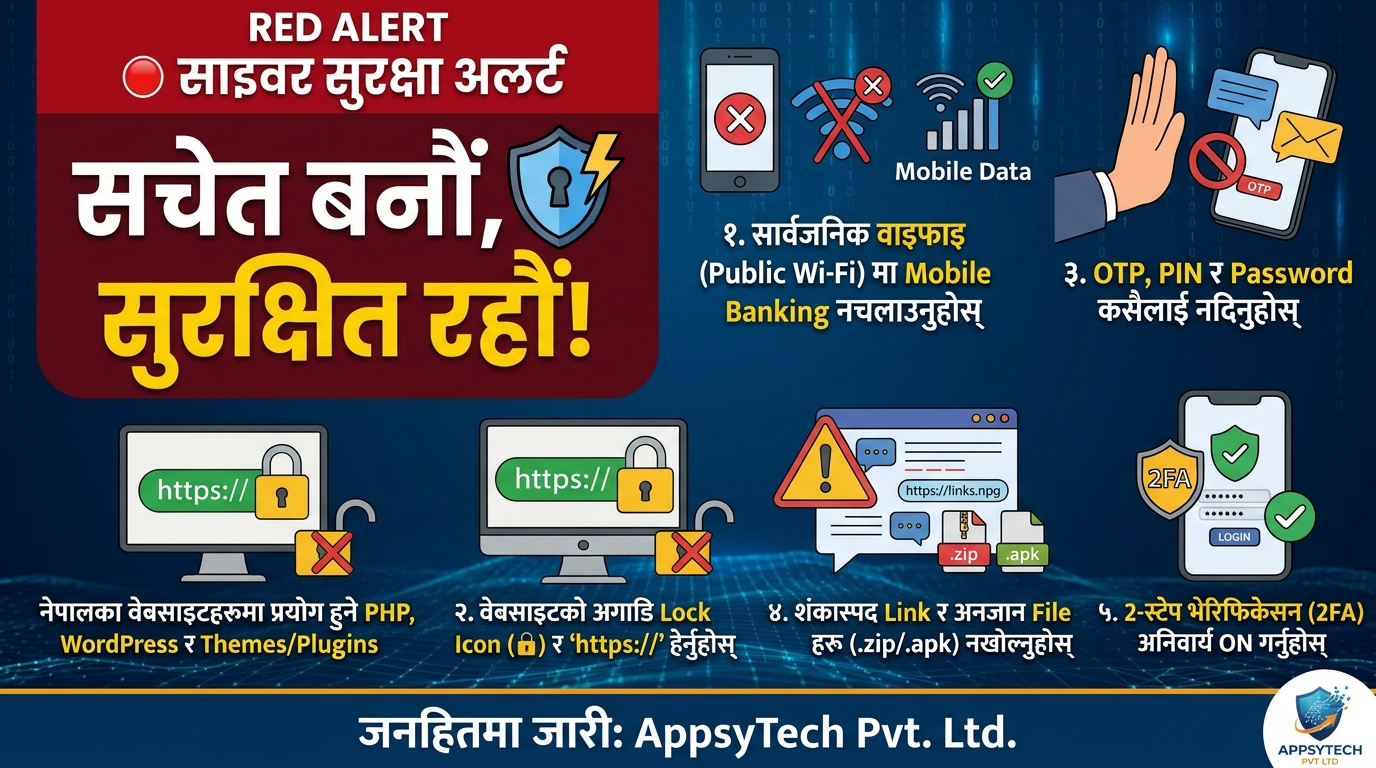
"नेपालका धेरैजसो सरकारी, निजी, बैंकिङ र समाचार वेबसाइटहरूमा प्रयोग भइरहेको मुख्य प्रविधि PHP, WordPress, Joomla र Themes/Plugins मा ठूलो सुरक्षा कमजोरी भेटिएको छ। यी दिनहरूमा अनलाइन सेवा प्रयोग गर्दा विशेष ध्यान दिनुहोला।"
🚨 अहिले मुख्य समस्या के हो?
नेपालमा धेरैजसो वेबसाइटहरू PHP कोडिङ र WordPress वा Joomla जस्ता CMS प्रयोग गरेर बनाइएका छन्। हालै यिनको मुख्य प्रणाली तथा विभिन्न Themes र Plugins मा भाइरस छिर्ने गम्भीर प्वाल (PHP2Shell र Security Vulnerabilities) भेटिएको छ। ह्याकरहरूले यसको फाइदा उठाएर वेबसाइट ह्याक गर्ने, नक्कली लगइन पेज बनाउने र मानिसहरूको व्यक्तिगत विवरण चोर्ने प्रयास गरिरहेका छन्
🛡️ आम नागरिकले अपनाउनुपर्ने ५ मुख्य सुरक्षा नियमहरू
- १. सार्वजनिक वाइफाइ (Public Wi-Fi) मा बैंकिङ नगर्नुहोस्:
- क्याफे, बसपार्क वा एयरपोर्टको फ्रि वाइफाइ प्रयोग गरेर eSewa, Khalti वा Mobile Banking नखोल्नुहोस्। बैंकिङका लागि सधैं आफ्नै Mobile Data प्रयोग गर्नुहोस्।
- २. 'Not Secure' वा रातो चेतावनी आउने वेबसाइट नखोल्नुहोस्:
- वेबसाइट खोल्दा अगाडि बन्द तालाको चित्र (🔒
https://) छ कि छैन हेर्नुहोस्। यदि ब्राउजरलेDangerous Siteवा रातो स्क्रिन देखायो भने त्यो साइट ह्याक भएको हुन सक्छ, तुरुन्तै बाहिरिनुहोस्। - ३. OTP, PIN र पासवर्ड कसैलाई नदिनुहोस्:
- बैंक वा कुनै पनि संस्थाले फोन गरेर OTP (One-Time Password) माग्दैनन्। "खाता ब्लक भयो" वा "लटरी पर्यो" भन्दै कोड मागेमा तुरुन्तै फोन काटिदिनुहोस्।
- ४. शंकास्पद लिङ्क र अस्वाभाविक फाइलहरू नखोल्नुहोस्:
- सोसल मिडियामा आउने "फ्री उपहार" वा "अनलाइन कमाई" भनिएका लिङ्कहरू र नचिनेका व्यक्तिको
.zipवा.apkफाइलहरू डाउनलोड नगर्नुहोस्। - ५. २-स्टेप भेरिफिकेसन (2FA) अन गर्नुहोस्:
- आफ्नो Facebook, Gmail, Instagram र बैंकिङ एपहरूमा 2-Step Verification चालू राख्नुहोस् ताकि पासवर्ड थाहा भए पनि कसैले लगइन गर्न नसकोस्।
💡 मुख्य सन्देश: "सचेत बनौं, सुरक्षित रहौं!" यो उपयोगी जानकारी आफ्ना साथीभाइ र परिवारसम्म सेयर गरेर सबैलाई डिजिटल ठगी र भाइरसबाट बचाउन मद्दत गर्नुहोस्।
Have a perspective or question about this article?
Comments (3)
Thanks for supporting us sir.
Thanks for informative jankari
Ekdam ramro and perfect solution thanks sir